
भोपाल
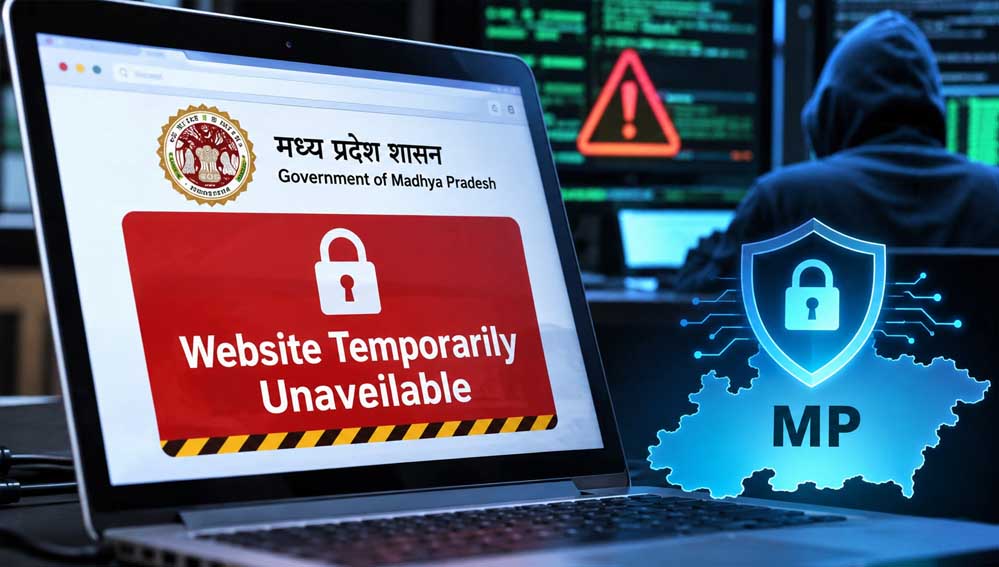
प्रदेश में संभावित साइबर हमले के खतरे को देखते हुए सरकार ने 22 सरकारी वेबसाइटों को अस्थायी रूप से बंद कर दिया है। इन वेबसाइटों के सर्वर में इस्तेमाल हो रहे पीएचपी (PHP) के पुराने वर्जन को अपडेट किया जा रहा है। आशंका है कि सर्वर की तकनीकी खामियों का फायदा उठाकर साइबर हमलावर सरकारी कंप्यूटर सिस्टम में सेंध लगा सकते हैं। सरकारी डेटा की सुरक्षा सुनिश्चित करने के लिए एहतियातन वेबसाइटों को ऑफलाइन किया गया है।
एनआईसी के अलर्ट के बाद सरकार ने उठाया कदम
दरअसल, राष्ट्रीय सूचना विज्ञान केंद्र (एनआईसी) ने 22 अक्टूबर को मध्य प्रदेश सहित देशभर के लिए साइबर सुरक्षा अलर्ट जारी किया था। इसके बाद प्रदेश सरकार ने सरकारी वेबसाइटों की सुरक्षा को लेकर कदम उठाए हैं।
प्रमुख सचिव विज्ञान एवं प्रौद्योगिकी एम. सेल्वेंद्रन के मुताबिक, सरकारी डेटा को किसी भी तरह के खतरे से बचाने के लिए संबंधित वेबसाइटों को फिलहाल बंद किया गया है। पीएचपी के वर्जन को अपडेट करने का काम जारी है। तकनीकी प्रक्रिया पूरी होने के बाद वेबसाइटों को चरणबद्ध तरीके से दोबारा शुरू किया जाएगा।
90 प्रतिशत सरकारी वेबसाइटों में PHP का इस्तेमाल
पीएचपी एक प्रोग्रामिंग लैंग्वेज है, जिसका उपयोग वेबसाइट बनाने और उनके संचालन में किया जाता है। प्रदेश की करीब 90 प्रतिशत सरकारी वेबसाइटें इसी तकनीक पर आधारित हैं। ऐसे में सर्वर के वर्जन को अपडेट करना साइबर सुरक्षा के लिहाज से महत्वपूर्ण माना जा रहा है।
हर सरकारी विभाग में हों साइबर विशेषज्ञ
साइबर सुरक्षा विशेषज्ञ अभिषेक चौरिया का कहना है कि पुलिस समेत सभी सरकारी विभागों में साइबर सुरक्षा और डिजिटल अपराधों की जांच के लिए अलग से विशेषज्ञ टीम गठित होनी चाहिए। इससे संभावित हमलों को रोकने के साथ साइबर घटना होने पर तत्काल जांच और कार्रवाई की जा सकेगी।
उन्होंने सरकारी विभागों में साइबर इंश्योरेंस की व्यवस्था विकसित करने पर भी जोर दिया। विदेशों में कई संस्थान साइबर हमलों से होने वाले आर्थिक नुकसान की भरपाई के लिए बीमा कराते हैं। प्रदेश के सरकारी विभागों को भी इस दिशा में पहल करनी चाहिए।
कमजोर पासवर्ड और पुराने सॉफ्टवेयर से बढ़ता है खतरा
चौरिया के अनुसार, कमजोर पासवर्ड, फिशिंग ईमेल, खुले रिमोट डेस्कटॉप और पुराने सॉफ्टवेयर साइबर हमलावरों के लिए सिस्टम में प्रवेश का रास्ता बन सकते हैं। इससे बचने के लिए सभी सरकारी संस्थानों को विंडोज और अन्य सॉफ्टवेयर नियमित रूप से अपडेट रखने चाहिए।
उन्होंने प्रमाणित एंटीवायरस और ईडीआर (Endpoint Detection and Response) का उपयोग करने, मजबूत पासवर्ड रखने और मल्टी फैक्टर ऑथेंटिकेशन लागू करने की सलाह दी है। इसके अलावा नियमित रूप से डाटा बैकअप लेने, पेन ड्राइव के अनावश्यक इस्तेमाल से बचने और नेटवर्क को अलग-अलग हिस्सों में बांटने की जरूरत बताई है।
सरकार की ओर से फिलहाल प्राथमिकता सर्वर अपडेट कर वेबसाइटों को सुरक्षित तरीके से दोबारा शुरू करने की है।